21
detektorů hrozeb
5
oblastí ochrany
0–100
skóre rizika pro každou adresu
1 248
automatizovaných testů
Rozhraní
Jak vypadá
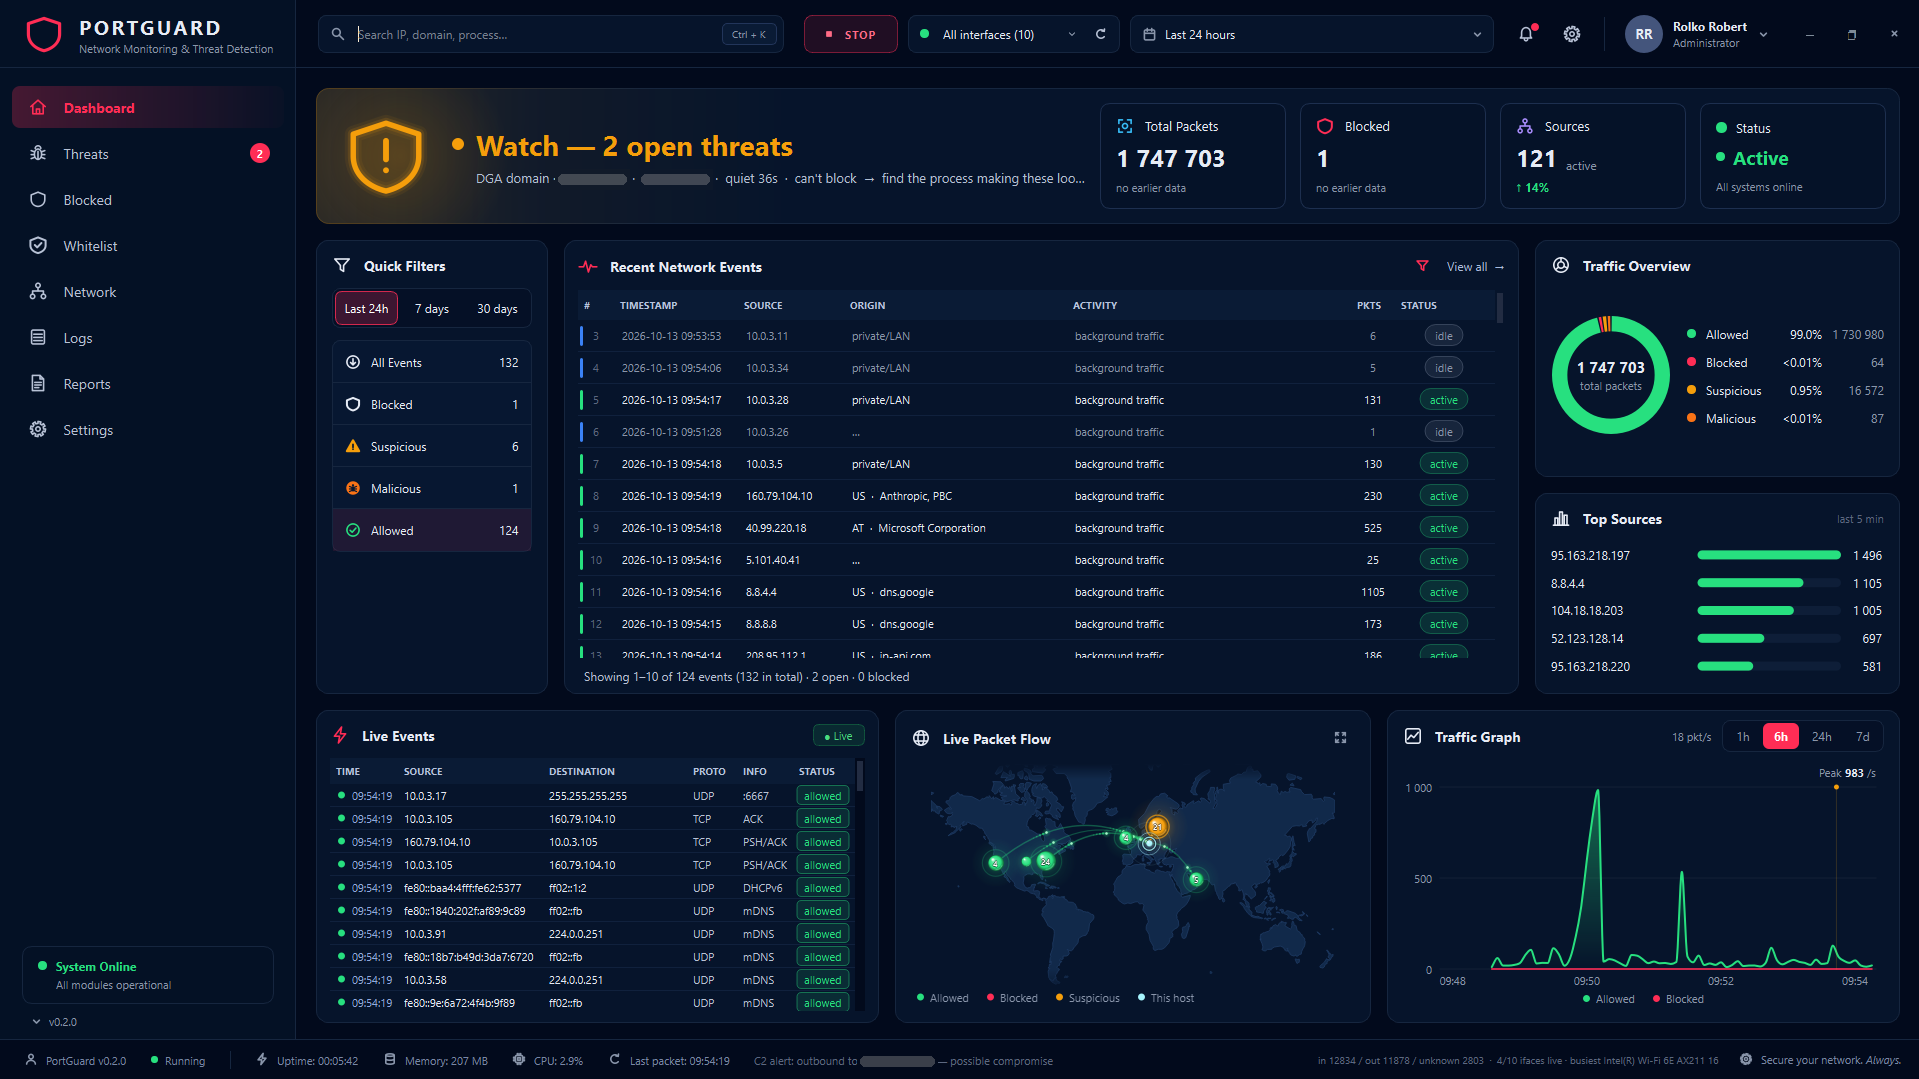
Skutečný snímek PortGuardu v0.2.0, doménu a IP adresu jsme začernili. Kliknutím zvětšíte.
Otevřené hrozby
Nahoře je vidět, co se právě děje. Když blokovat nejde, PortGuard napíše, co udělat dál.
Přehled provozu
Z 1,7 milionu paketů je 99 % povolených. Tak vypadá běžná síť.
Živé události
Provoz v reálném čase: zdroj, cíl, protokol a stav, i v místní síti.
Mapa spojení
Adresy, se kterými si počítač vyměňuje provoz. Barva ukazuje, jestli je adresa povolená, blokovaná nebo podezřelá.
Stavový řádek
Z kolika síťových adaptérů opravdu chodí pakety, tady ze 4 z 10. Když přestanou chodit nebo PortGuard ztratí přehled o vlastních adresách, řádek zčervená. Výpadek senzoru si tak nespletete s klidnou sítí.
Detekce
Co hlídá
Jednadvacet detektorů v pěti oblastech, od skenu zvenčí po program na tomto počítači, který otevřel spojení.
Příchozí průzkum
- Skenování portů a dlouhodobé rozložení skenů
- Stealth a fragmentované skenování
- Souběžné skenování z více IP adres
- Detekce pokusů o přístup na sledované porty
Příchozí útoky
- Detekce SYN, UDP a ICMP floodů
- Pokusy o prolomení hesel přes SSH, RDP a SMB
- Pokusy o zneužití známých zranitelností, například Log4Shell
- Identifikace známých škodlivých IP adres a TLS otisků
Místní síť
- Detekce ARP a IPv6 spoofingu
- Podvodné DHCP servery a vyčerpávání IP adres
- Podvržené odpovědi při překladu jmen (útok typu Responder)
- Mapování sítě a detekce nových zařízení
Odchozí provoz
- Detekce spojení na řídicí servery (C2)
- Komunikace se známými škodlivými IP adresami a doménami
- Podezřelý DNS provoz a DNS tunelování
- Neobvyklé objemy odchozích dat
Aktivita na zařízení
- Detekce nových síťových služeb a naslouchajících portů
- Sledování podezřelých procesů a jejich síťových spojení
- Odhalování neobvyklé komunikace na pozadí
- Přiřazení síťového spojení ke konkrétnímu procesu
Veřejné seznamy hrozeb se zapínají v nastavení.
Reakce
Co udělá, když něco najde
Aplikace u každé adresy ukáže, co jí zvýšilo skóre, takže si každý poplach ověříte.
critical90–100
high70–89
medium50–69
low30–49
info0–29
Kdy blokuje
- Automaticky od skóre rizika 70 (HIGH)
- Výchozí doba blokace: 1 hodina
- Okamžitá blokace při stealth skenu, skenu 20+ portů nebo zásahu nástražného portu
Jak blokuje
- Windows Firewall na Windows
- nftables na Linuxu
- Pokud blokaci nelze nastavit, pokračuje pouze v monitorování
Ochrana vlastní sítě
- Vlastní IP adresy jsou vždy vyloučeny z blokace
- Brána a DNS servery jsou ve výchozím stavu chráněny před blokací
- Ochranná pravidla platí i pro ručně vyvolanou blokaci
Odchozí blokace
- Ve výchozím stavu vypnuta
- Po aktivaci blokuje pouze potvrzenou komunikaci s řídicími servery (C2)
Upozornění a hlášení
- Okamžitá upozornění na potvrzenou C2 komunikaci, DNS tunelování, spoofing, otravu překladu jmen a DHCP útoky
- Upozornění na podezřelé programy a porty na tomto zařízení
- Ostatní události v souhrnu nejpozději do 1 hodiny
- Záznamy na ploše a v logu, volitelně také přes HTTPS webhook (zapíná se v nastavení)
Omezení
Co nedělá
Šifrovaný provoz
Do obsahu TLS nevidí. Tam pracuje s otisky a chováním.
Šifrované DNS
Kontrola DNS nevidí dotazy posílané přes DoH ani DoT.
Jeden počítač
Vidí jen to, co dorazí na síťové adaptéry tohoto počítače. Není to sonda pro celou síť.
Neukončí program
Podezřelý program nebo nový port jen nahlásí, program sám neukončí a port nezavře. Program ke spojení dohledá jen u TCP a velmi krátké spojení mu může utéct.
Údaje o adresách
Zemi a vlastníka adresy zjišťuje online služba ip-api.com. Adresy tedy odcházejí ven, a to přes nešifrované HTTP.
Nasazení
Vyzkoušejte PortGuard na svém počítači
Ukážeme demo nebo PortGuard pilotně nasadíme na jeden z vašich počítačů. Cenu domluvíme podle rozsahu.